
Легитимный трафик
Посетители и поисковые системы
Ресурс остаётся на вашем хостинге. Для включения защиты достаточно заменить A-запись на выданный IP-адрес.
Напишите в Telegram или откройте тикет. Мы направим защищённый IP и короткую инструкцию.
Укажите в DNS полученный адрес. Файлы сайта, почта и база данных остаются на вашем сервере.
Вредоносный трафик останавливается до сервера. Посетители продолжают работать с сайтом в обычном режиме.
Каждое обращение проверяется на входе в сеть. Признаки атаки отсекаются сразу, без ожидания накопленной статистики, поэтому сайт остаётся доступен для клиентов.
Время реакции — 0.1 секунды. Защита включается автоматически, без участия администратора.
Система отсекает SYN-flood, UDP-flood, HTTP-flood и другие векторы уровней L3–L7. Легитимный трафик проходит без дополнительных проверок для посетителя.
Недоступность ресурса сразу отражается на выручке, доверии клиентов и позициях в поиске.
Пока сайт недоступен, заказы и заявки уходят к тем, у кого страница открывается.
Несколько минут ожидания загрузки — и посетитель закрывает вкладку. Вернуть его заметно сложнее, чем удержать.
Жалобы в отзывах и мессенджерах появляются сразу. Восстановление доверия занимает недели.
На фоне потока запросов проще пропустить попытку взлома. Фильтрация убирает этот шум до сервера.
Поисковые системы понижают недоступные страницы. Вернуть позиции после простоя сложнее, чем не допустить его.
Если доступность сайта закреплена договором, простой оборачивается претензиями и неустойками.
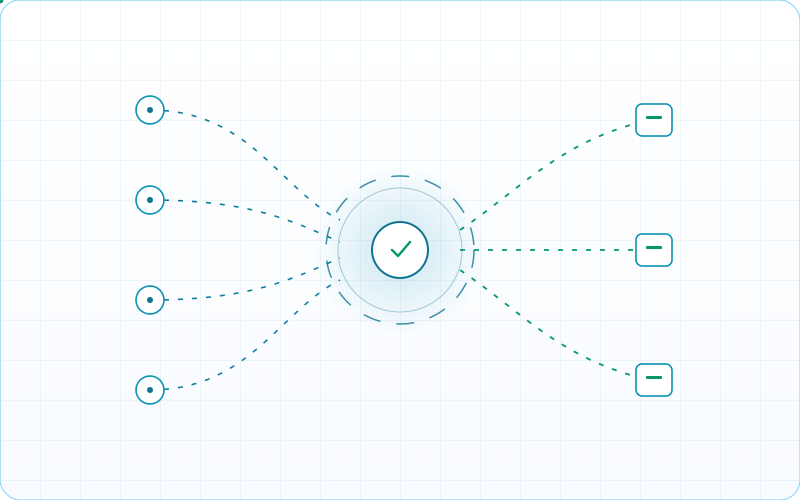
Входящий трафик проходит фильтр Anti-DDoS PRO. До вашего сервера доходят только проверенные запросы.
Посетители и поисковые системы

Флуд, парсеры, подбор паролей

Проверка запросов до вашего сервера
Атаки блокируются
На сервер поступает проверенный трафик
Онлайн
Конкурирует с атакой за канал сервера
Идут напрямую на ваш IP

Ресурсы исчерпаны, сайт недоступен
Перегрузка
Сетевые атаки по TCP, UDP и ICMP снимаются на узлах фильтрации и не занимают канал вашего сервера.

Запросы HTTP и HTTPS анализируются отдельно. Массовые обращения к страницам отсекаются, обычные посетители проходят без задержки.

Парсеры и подбор паролей ограничиваются по поведению запроса, без капчи. Поисковые роботы сохраняют доступ. Защита работает круглосуточно.

Система изучает обычный профиль трафика сайта. При начале атаки правила фильтрации применяются автоматически.
Показатели, на которые можно опираться при выборе тарифа.

Реакция фильтра на атаку
Доступность на старшем тарифе

Ёмкость сети фильтрации
Три готовых тарифа и индивидуальный, если полосы не хватает. В готовые тарифы входит бесплатный SSL и подключение за 5 минут без смены хостинга.
Тариф не дорожает от атаки
Для небольших сайтов и лендингов
5000 ₽
/месяц
60 000 ₽
54 000 ₽
/год
По 95% перцентилю, атаки не учитываются
5 Мбит/с × 30% загрузки = 486 ГБ/мес. При 10 МБ/визит = ~50к визитов
Для интернет-магазинов и корпоративных сайтов
7000 ₽
/месяц
84 000 ₽
75 600 ₽
/год
Поддержка WebSocket
По 95% перцентилю, атаки не учитываются
20 Мбит/с × 30% загрузки = 1.9 ТБ/мес. При 10 МБ/визит = ~200к визитов
Максимальная защита для крупного бизнеса
12000 ₽
/месяц
144 000 ₽
129 600 ₽
/год
Поддержка WebSocket
По 95% перцентилю, атаки не учитываются
50 Мбит/с × 30% загрузки = 4.8 ТБ/мес. При 10 МБ/визит = ~500к визитов
Когда не хватает 50 Мбит/с на WebBusiness или нужен свой набор условий. Полосу, число доменов и срок ответа согласуем отдельно.
По запросу
Напишите нам: подскажем, какой тариф подходит под ваш трафик, и как сменить A-запись без переноса сайта.
На старший тариф переходят, когда не хватает полосы: 5 Мбит/с на WebStart, 20 Мбит/с на WebMiddle и 50 Мбит/с на WebBusiness. Это трафик сайта без атак. Поддомены, WebSocket, кеш, SLA и срок ответа поддержки растут вместе с полосой. Если не хватает и 50 Мбит/с, тариф «Индивидуальный» запрашивают через форму «Обсудить» на этой странице.
Узлы размещены в дата-центрах уровня Tier IV. Основные точки фильтрации — Москва и Санкт-Петербург. Полоса без разбора соединения — более 2 Тбит/с, с проверкой соединения — более 800 Гбит/с.
Время реакции на атаку — 0.1 секунды. Трафик анализируется непрерывно, защита включается до того, как нагрузка скажется на сайте.
Если одна точка занята, трафик перераспределяется на соседнюю. Доступность сохраняется и при высокой интенсивности атаки.
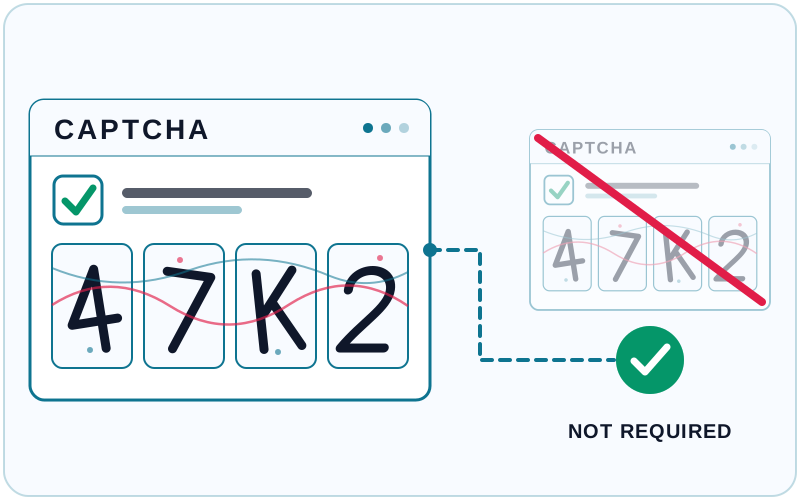
Капча и подтверждение «я не робот» мешают посетителям и ухудшают поведенческие факторы. В нашей схеме они не используются.
Фильтр отличает браузер посетителя от парсера и флуда по самому запросу. Люди проходят без лишних действий, поисковые роботы продолжают индексацию.
Для пользователя сайт работает как раньше: защита от ботов выполняется на нашей стороне, круглосуточно.
Anti-DDoS PRO принимает удар на своей сети. До вашего сервера доходят проверенные запросы — посетители открывают страницы, даже если атака уже идёт.
Сетевой и прикладной флуд снимается на узлах фильтрации, канал сервера не забивается мусорным трафиком.
Массовые обращения к страницам и API ограничиваются по поведению запроса, обычные посетители проходят без задержки.
Потоки с тысяч адресов отсекаются до сервера. Реакция фильтра — 0.1 секунды, без ручного включения.
Автоматический сбор данных и подбор паролей ограничиваются круглосуточно, без капчи для людей.
Ёмкость сети фильтрации измеряется терабитами. Атака остаётся на нашей стороне, ваш хостинг продолжает отдавать сайт.
Пока страница открывается, заявки и оплата идут вам. Фильтрация снижает риск часов недоступности в пик атаки.
Пять шагов, которые стоит закрыть до смены A-записи — так защита включается быстрее и без сюрпризов.
Сколько стоит защита, влияет ли она на индексацию, как работает фильтр и что происходит с доменами после подключения.
Это намеренная перегрузка сайта или сервера большим объёмом трафика или запросов. Легитимные пользователи не могут открыть страницы, оформить заказ или войти в кабинет.
Атакующие часто используют распределённые ботнеты, поэтому отразить удар одним файрволом на сервере сложно: нужна отдельная сеть фильтрации с большой полосой.
На уровнях L3–L4 отсекаются сетевые атаки: SYN-flood, UDP-flood, ICMP и похожие флуды пакетами. Они не должны занимать канал вашего сервера.
На уровне L7 анализируются HTTP и HTTPS-запросы: массовые обращения к страницам и API ограничиваются, а обычные посетители проходят без лишних проверок и без капчи.
Хостинг обеспечивает размещение сайта. При мощной атаке канал и ресурсы сервера быстро исчерпываются, и страницы перестают открываться для посетителей.
Фильтрация Anti-DDoS PRO принимает удар на своей сети и пропускает к вам только проверенный трафик. Сайт при этом остаётся на вашем текущем хостинге.
Атака часто начинается без предупреждения. Подключение заранее занимает минуты, а восстановление после простоя — часы и потерянные заказы.
Автоматическая фильтрация следит за профилем трафика постоянно и включает правила сразу при росте аномальной нагрузки, без ожидания ручной реакции администратора.
Капчи для людей нет, поисковые роботы индексируют сайт. Меняется только A-запись, сайт остаётся на вашем хостинге.
Так снижается риск простоя, из-за которого поисковые системы понижают недоступные страницы.
От выбранного тарифа, не от мощности атаки. Цена готовых тарифов фиксированная, от 5000 ₽ в месяц. Индивидуальный считается отдельно.
В полосу готового тарифа входит легитимный трафик по 95% перцентилю: 5, 20 или 50 Мбит/с. Атаки в этот объём не входят. Индивидуальный запрашивают через форму «Обсудить» на этой странице.
Сайт переносить не нужно. Меняется A-запись домена на защищённый IP, который мы выдаём после заявки.
Инструкцию присылаем сразу. Подключение занимает около 5 минут, хостинг и файлы сайта остаются вашими. Срок появления новой A-записи зависит от TTL у регистратора: часто это те же минуты, иногда дольше.
Тарифы включают защиту основного домена и определенного количества поддоменов (5, 10 или 20 — в зависимости от тарифа).
Если у вас несколько поддоменов, которые указывают на один IP-адрес, то под защиту попадут только те, которые вы укажете при активации услуги и для которых измените A-записи на защищенный IP.
Важно: При активации защиты необходимо сообщить нам все поддомены, которые вы хотите защитить, и мы их пропишем в нашей системе. Количество защищаемых поддоменов ограничено вашим тарифным планом.
Нет. Услуга выдаётся на основной домен, который назван при подключении. Заменить его другим доменом нельзя ни раз в месяц, ни в любой другой срок.
Для другого домена нужна отдельная новая услуга. Поддомены в пределах тарифа по-прежнему можно добавить к уже подключённому домену.
Если атака направлена на защищённый основной домен, весь вредоносный трафик будет отфильтрован нашей системой. Незащищённые поддомены при этом продолжат работать: атакующий трафик до сервера не дойдёт.
Если атака направлена прямо на незащищённый поддомен, который находится на том же сервере, это может повлиять на работоспособность всего сервера, включая защищённый основной домен.
Рекомендация: Размещайте под защиту все критически важные поддомены, особенно если они находятся на одном сервере с основным доменом.
Да, если вы обнаружите, что атака идет на незащищенный поддомен, его необходимо добавить под защиту.
Для этого потребуется:
1. Уведомить нашу техническую поддержку о необходимости добавления поддомена
2. Изменить A-запись этого поддомена на защищенный IP-адрес
3. При необходимости перейти на тариф с большим количеством поддоменов
Если злоумышленники атакуют напрямую по IP-адресу вашего сервера (минуя домен), защита через изменение DNS-записей не поможет, так как трафик не проходит через нашу систему фильтрации.
Решение: В этом случае потребуется сменить IP-адрес вашего сервера и не раскрывать новый IP публично. Весь трафик должен поступать только через наш защищенный IP-адрес.
Профилактика: Не используйте прямой IP-адрес сервера в публичных настройках и всегда направляйте трафик через DNS с защищенным IP.
Переходить стоит, когда не хватает полосы: 5 Мбит/с на WebStart, 20 Мбит/с на WebMiddle, 50 Мбит/с на WebBusiness. Вместе с полосой растут число поддоменов, WebSocket, кеш, SLA и срок ответа поддержки.
Сайт при смене тарифа не переносят: меняются параметры услуги и, при необходимости, список защищаемых имён. Если не хватает и 50 Мбит/с, тариф «Индивидуальный» запрашивают через форму «Обсудить» на этой странице.